
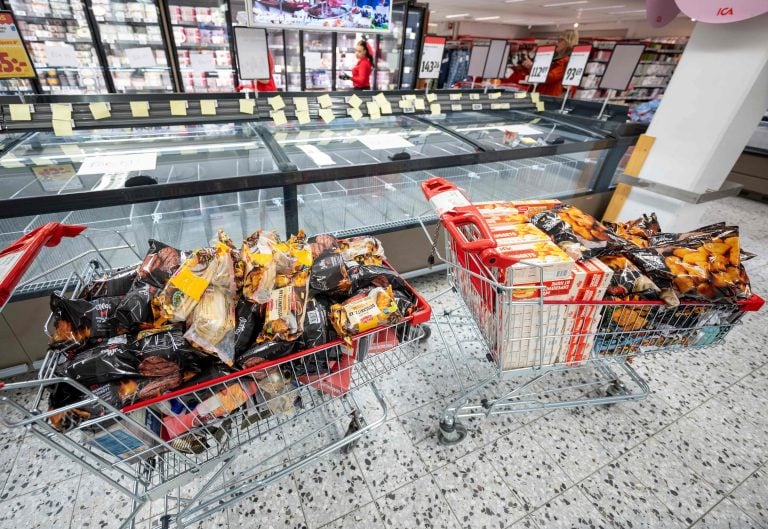
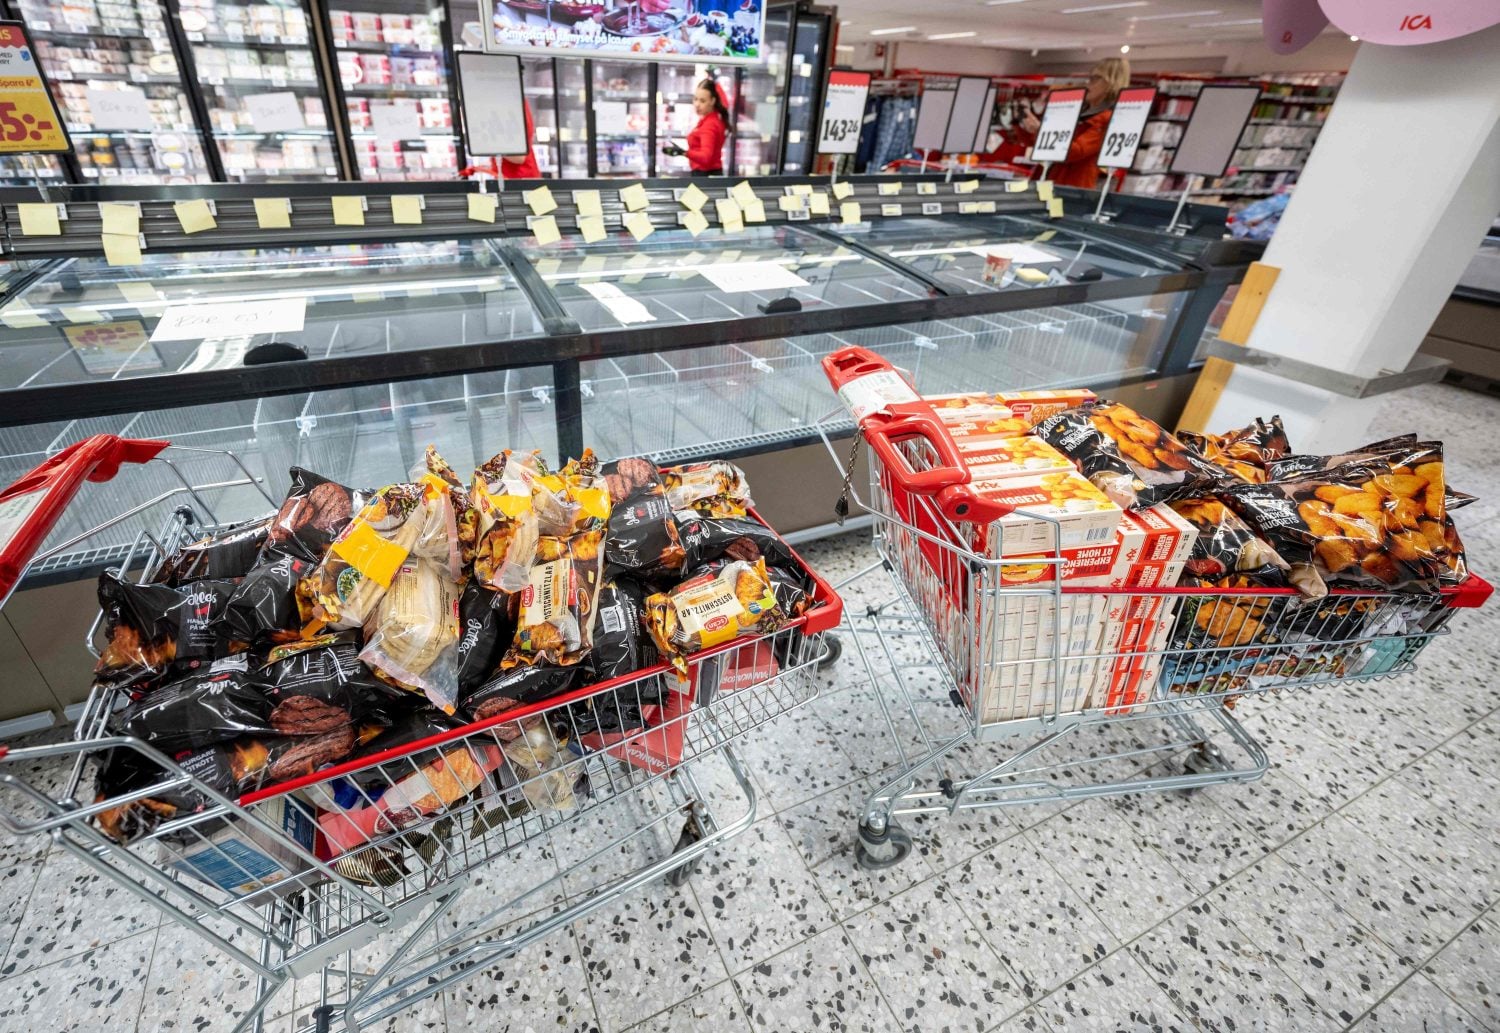
Ainakin seitsemässä Euroopan maassa, joihin lukeutuu myös Suomi, ruokakauppojen jääkaappeja ja pakastimia alkoi mennä epäkuntoon varhain maanantaina. Joissakin tapauksissa niiden termostaatit oli säädetty etäyhteydellä jopa 50 asteeseen.
Hyökkäys kohdistui Belgiassa Carrefourin, Intermarchén ja Ikean toimipisteiden kylmälaitteisiin, Ruotsissa Coopin ja ICA:n myymälöihin, Luxemburgissa Delhaize-ketjuun, Suomessa Keskoon, Irlannissa SuperValuun sekä Virossa Selver-myymälään, johon ketju ei ollut vielä asentanut uutta järjestelmää.
Kyberhyökkäys häiritsi pitkälti yli sadan kaupan toimintaa.
Kyse näytti olevan jatkosta kolme viikkoa aiemmin tapahtuneille hyökkäyksille. Tuolloin ranskalaiset päivittäistavarakauppiaat joutuivat hävittämään suuria määriä elintarvikkeita, kun kylmälaitteet kuumenivat äkillisesti. Hakkerit olivat ottaneet haltuunsa internetiin liitetyn kylmälaitteiden hallintaohjelmiston.
Myös Yhdysvalloissa tutkitaan mahdollista tietomurtoa, kun elokuun alussa ainakin kuuden sotilastukikohdan ruokakaupoissa ilmeni mystisiä kylmälaitehäiriöitä.
Tapausten pelätään merkitsevän uudenlaisen kyberhyökkäystaktiikan yleistymistä, kirjoittaa The Guardian.
Kylmälaitteet eivät ole ainoita kodinkoneita, joiden ohjausjärjestelmät voivat altistua hakkereille. Myös monet uunit, pesukoneet, astianpesukoneet ja lämmitysjärjestelmät on yhdistetty internetiin etäkäyttöä ja automaattista ohjausta varten.
Kuka hyökkäysten takana on?
Mikään poliittisesti motivoitunut hakkeriaktivistiryhmä ei ole ilmoittautunut iskujen tekijäksi. Myöskään kiristyshaittaohjelmia käyttävä rikollisryhmä ei ole vaatinut supermarketeilta rahaa. Kiristäminen olisi joka tapauksessa vaikeaa, sillä vahinko on jo tapahtunut siinä vaiheessa, kun kylmälaitteet kuumenevat.
– Minusta kaksi uskottavinta selitystä ovat jonkinlainen valtiollinen voimannäyttö ja kyvykkyyden osoittaminen, tai yksittäinen hakkeri, joka tekee näitä hyökkäyksiä omista henkilökohtaisista syistään, sanoo kyberturvallisuusyhtiö Sophosin uhkatiedustelusta vastaava johtaja Rafe Pilling.
Elintarvikkeiden katoamisella kauppojen hyllyiltä on psykologinen vaikutus kansaan, mikä voisi puoltaa valtiollista toimijaa. Toisaalta The Timesille puhuneiden kyberturvallisuusasiantuntijoiden mukaan hyökkäyksissä hyödynnetty tietoturvaheikkous oli niin yksinkertainen, että jopa amatöörihakkerit olisivat voineet käyttää sitä hyväkseen.
– Näitä hyökkäyksiä tapahtuu jatkuvasti, koska niiden mahdollistavia tietoturvapuutteita ei korjata järjestelmällisesti. Vakavat seuraukset eivät välttämättä tarkoita, että hyökkääjä olisi käyttänyt kehittyneitä menetelmiä, totesi yhdysvaltalaisen kyberturvallisuusyhtiö SentinelOnen tutkimusjohtaja Tom Hegel.
Pohjois-Korean uskotaan olleen viimeviikkoisen Binance-kryptovaluuttapörssiin kohdistuneen hyökkäyksen takana. Tuoreessa tapauksessa myös Venäjään ja Kiinaan kytkeytyvät hakkerit ovat epäiltyjen joukossa.
Länsimaisten tiedustelupalvelujen mukaan Moskova käy Euroopassa monimuotoista sabotaasikampanjaa, jonka odotetaan voimistuvan tulevina kuukausina.
Tekijän selvittämistä vaikeuttaa hyökkäyksen suhteellinen yksinkertaisuus. Haittaohjelmaa ei tarvittu, joten rikospaikalle ei jäänyt jälkiä käytetystä kyberaseesta.
Rafe Pilling vertasi toimintaa siihen, että joku pukisi kumihanskat käteen ja kävisi kääntelemässä katkaisijoita.
Päivitykset tekemättä
Kaupallisten kylmälaitteiden hallintaohjelmistot on yhdistetty internetiin. Siksi niiden ohjelmistokoodiin voi jäädä haavoittuvuuksia, joita hakkerit voivat hyödyntää.
Tietokoneiden ja puhelimien käyttäjiä sekä it-ylläpitäjiä muistutetaan usein tietoturvapäivityksistä. Niillä korjataan jatkuvasti havaittavia haavoittuvuuksia. Kylmälaitteiden kaltaisissa järjestelmissä ohjelmistot voivat sen sijaan jäädä pitkiksi ajoiksi päivittämättä.
Kyberturvallisuusyhtiö Bitdefenderin kyberoperaatioista vastaava johtaja Nick Jackson sanoo, että yritykset voivat viivytellä päivitysten asentamisessa, koska ne saattavat kestää pitkään ja edellyttää laitteiden tilapäistä sulkemista. Elintarvikekaupoille tämä on ilmeinen ongelma.
Yksinkertaisempi selitys voi kuitenkin olla, etteivät kylmälaitteiden ylläpidosta vastaavat ihmiset tiedosta ongelmaa.
– He eivät ajattele asiaa, eikä se ole heidän tehtävälistansa kärjessä, Jackson totesi Guardianille.
Ruotsalainen Coop kertoi maanantain hyökkäysaallon aikana, että osa sen kylmälaitteista oli yhdistetty 4G-matkapuhelinverkkoon, mikä teki niistä alttiimpia hyökkäyksille.
ICA puolestaan kertoi käyttävänsä tanskalaisen Danfossin toimittamaa järjestelmää. Saman yhtiön järjestelmissä oli ollut ongelmia Ranskassa.
Miten kaupat voivat suojautua? Yksinkertainen vastaus on ohjelmistojen tietoturvapäivitysten asentaminen.
Belgialaisen kylmälaitealan yrityksen Sabcobelin mukaan maanantain hyökkäyksen seuraukset olisivat voineet olla huomattavasti vakavammat, ellei kylmälaitteita olisi alettu päivittää Ranskassa 12. lokakuuta tapahtuneen hyökkäyksen jälkeen.
Suomalainen tietoturva-asiantuntija Petteri Järvinen paheksui eilen Verkkouutisten haastattelussa, ettei Ranskan tapahtumista ole otettu opiksi.
– Siinä joku on nyt kyllä laiminlyönyt työnsä, koska siihen Ranskan esimerkkiin viimeistään olisi pitänyt havahtua, Järvinen painotti.
EU selvittää
Euroopan komissio tuomitsee ruokakauppojen kylmälaitteisiin kohdistuneet kyberhyökkäykset ja aikoo selvittää, kuinka hyvin kauppaketjut ovat varautuneet vastaaviin iskuihin. Asia otetaan käsiteltäväksi komission turvallisuuskollegiossa.
– Nämä ovat tahallisia yrityksiä häiritä elintarvikkeiden toimitusketjua ja horjuttaa kuluttajien luottamusta siihen. Varoitus on otettava vakavasti, EU:n maatalous- ja elintarvikekomissaari Christophe Hansen sanoi Politicolle.
Hansenin mukaan iskut ovat aiheuttaneet kaupoille taloudellisia tappioita ja kuluttajille tyhjiä hyllyjä. Hän korostaa, ettei Euroopan ruokaturva ole uhattuna, mutta elintarvikeketjun haavoittuvuuksia on paljastunut.
Komission turvallisuuskollegio tarkastelee häiriöitä myös Eurooppaan kohdistuvan hybridisodankäynnin näkökulmasta.
LUE MYÖS:
Miksi pakastimen pitää voida kuumentua 50 asteeseen?